
Aller au contenu principal
BizzFieldCRM

RÔLES ET PERMISSIONS

Contrôlez précisément qui voit Et qui fait quoi.

Chaque rôle de BizzField CRM dispose d'un accès indépendant de lecture, création, modification et suppression par module, par jeu de données de référence et par rapport, appliqué au niveau des routes et de l'interface, et pas seulement affiché sur une page de paramètres.
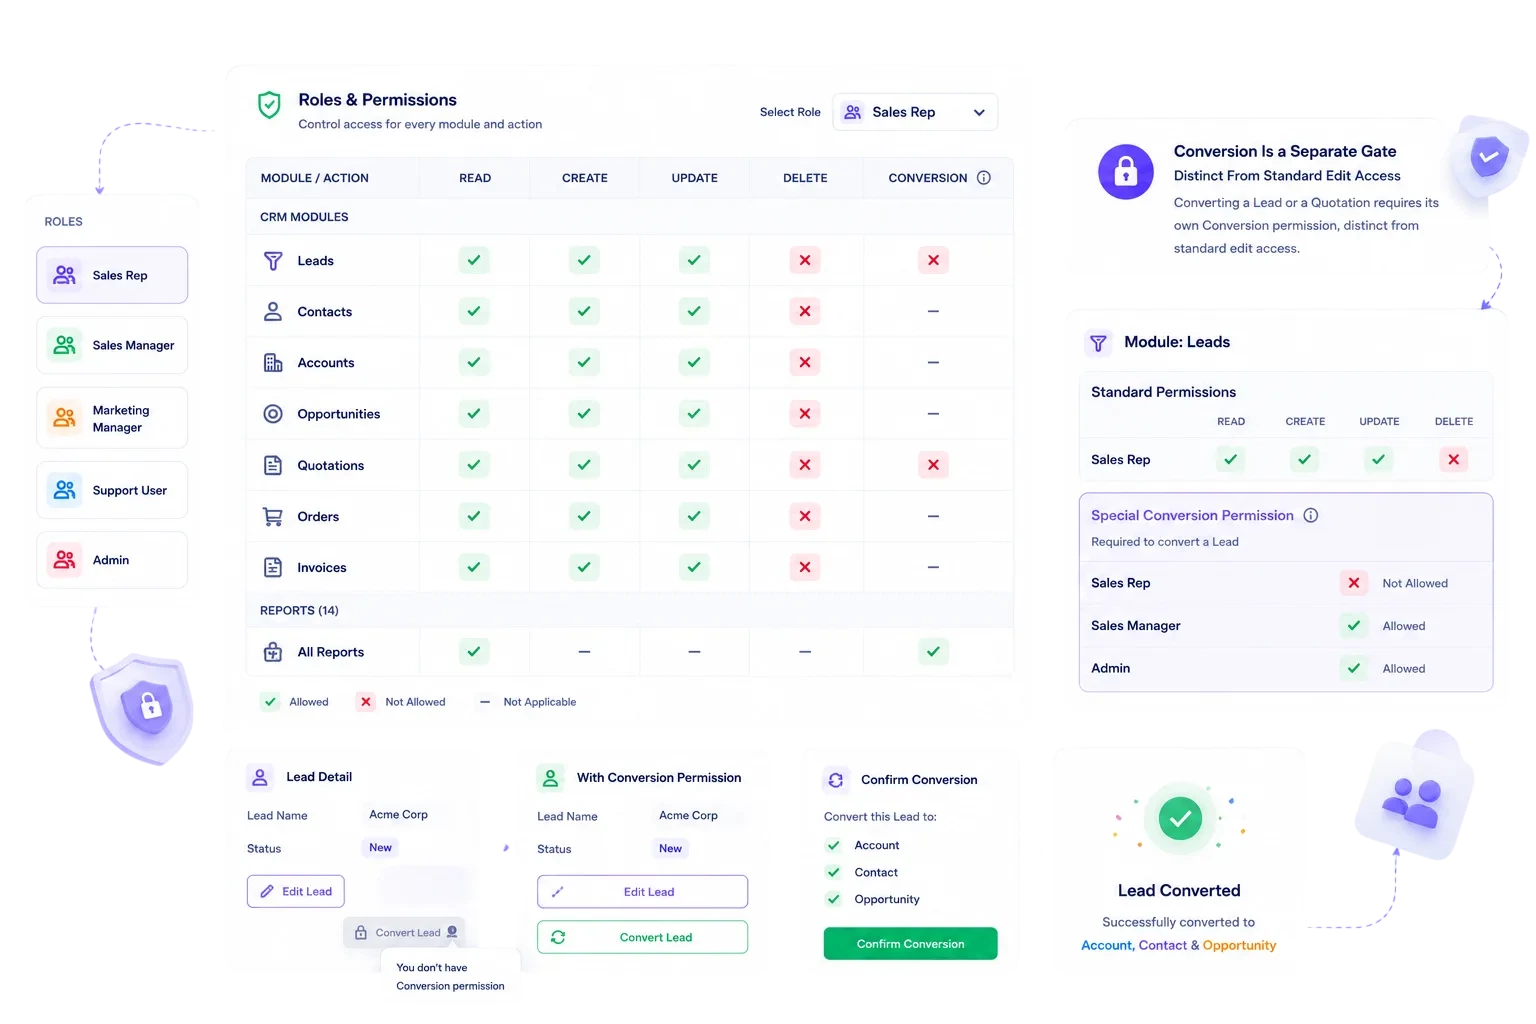
Écran des rôles et droits de BizzField CRM affichant les définitions de rôles avec contrôles d'accès par module et attributions d'utilisateurs
14Des rapports avec accès par rôle
4Types de permissions par module
25modules CRM couverts
2+Modèles de rôles intégrés
LE PROBLÈME

Des règles d'accès que personne n'applique vraiment

Un identifiant partagé et de bonnes intentions ne constituent pas une politique de contrôle d'accès.

Une connexion partagée pour tous : l'accès est tout ou rien, sans moyen de limiter l'écran d'un commercial à son poste.
Consulter et exporter sont un seul et même droit : quiconque peut ouvrir un rapport peut aussi en extraire toutes les lignes.
La conversion est incluse dans les droits de modification : quiconque a un accès en modification peut convertir un prospect ou un devis sans contrôle séparé.
Modifier les accès oblige à briefer toute l'équipe : aucun enregistrement système ne retrace ce qui a changé ni quand.
Les restrictions reposent sur le respect des règles par les personnes : rien ne bloque réellement une action interdite au niveau de la route ou de l'écran.
FONCTIONNALITÉ PAR FONCTIONNALITÉ

Comment BizzField CRM verrouille les accès

Trois fonctionnalités qui transforment les permissions, d'une page de paramètres en un contrôle réellement appliqué.

01

Chaque module, son propre jeu de règles

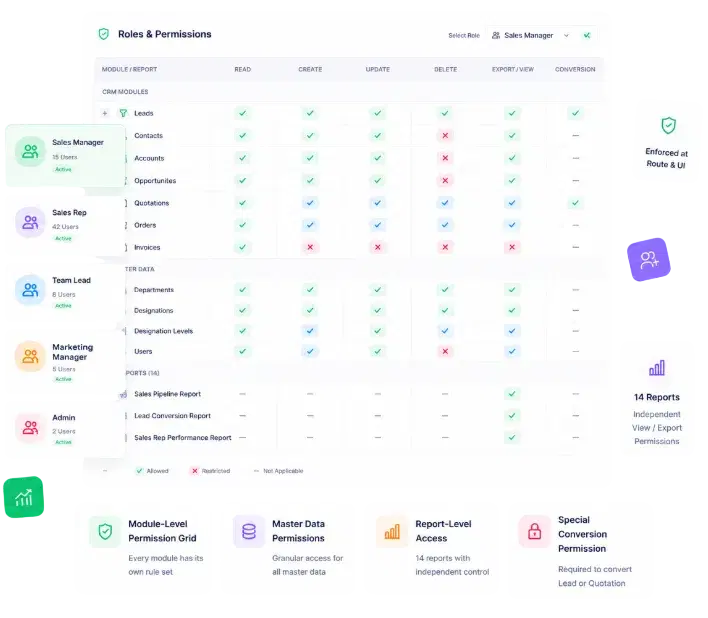
Grille de permissions par module
Grille de permissions par module

Chaque module du CRM reçoit son propre jeu de règles d'accès indépendant, et non une étiquette de rôle unique appliquée à tout le système.

Read, Create, Update, Delete controlled separately for each moduleApplies across CRM modules (Leads, Contacts, Accounts, Opportunities, Quotations, Orders, Invoices) and master dataAll 14 reports get their own View/Export permission, independent of the underlying module accessSpecial Conversion permission required to convert a Lead or a Quotation, separate from ordinary edit rights
02

Partez d'une base, pas d'une page blanche

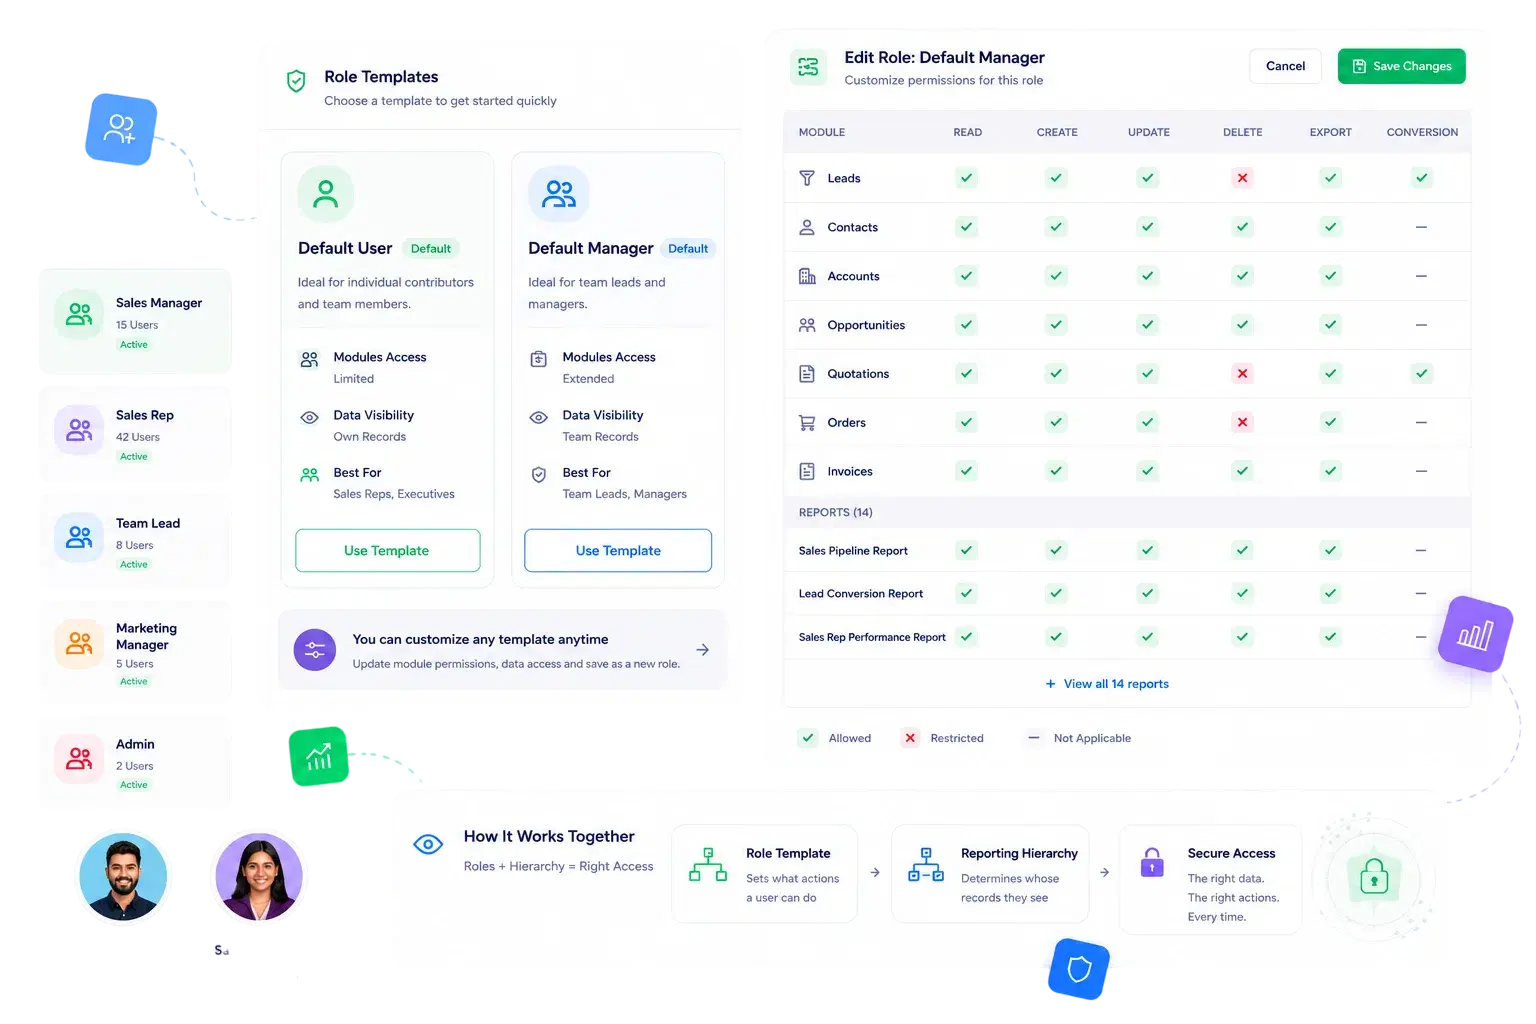
Modèles de rôles prêts à l'emploi
Modèles de rôles prêts à l'emploi

Des modèles Utilisateur et Manager par défaut sont fournis d'emblée, correspondant à des accès pertinents dès le premier jour pour les commerciaux et les managers.

Default User and Manager templates ship out of the boxTemplates map to sensible day-one access for reps versus managersFine-tune any template's module permissions without rebuilding itWorks alongside hierarchy-aware data visibility so users see records appropriate to their position
03

Vérifié là où cela compte, pas seulement affiché

Une application des droits qui tient vraiment
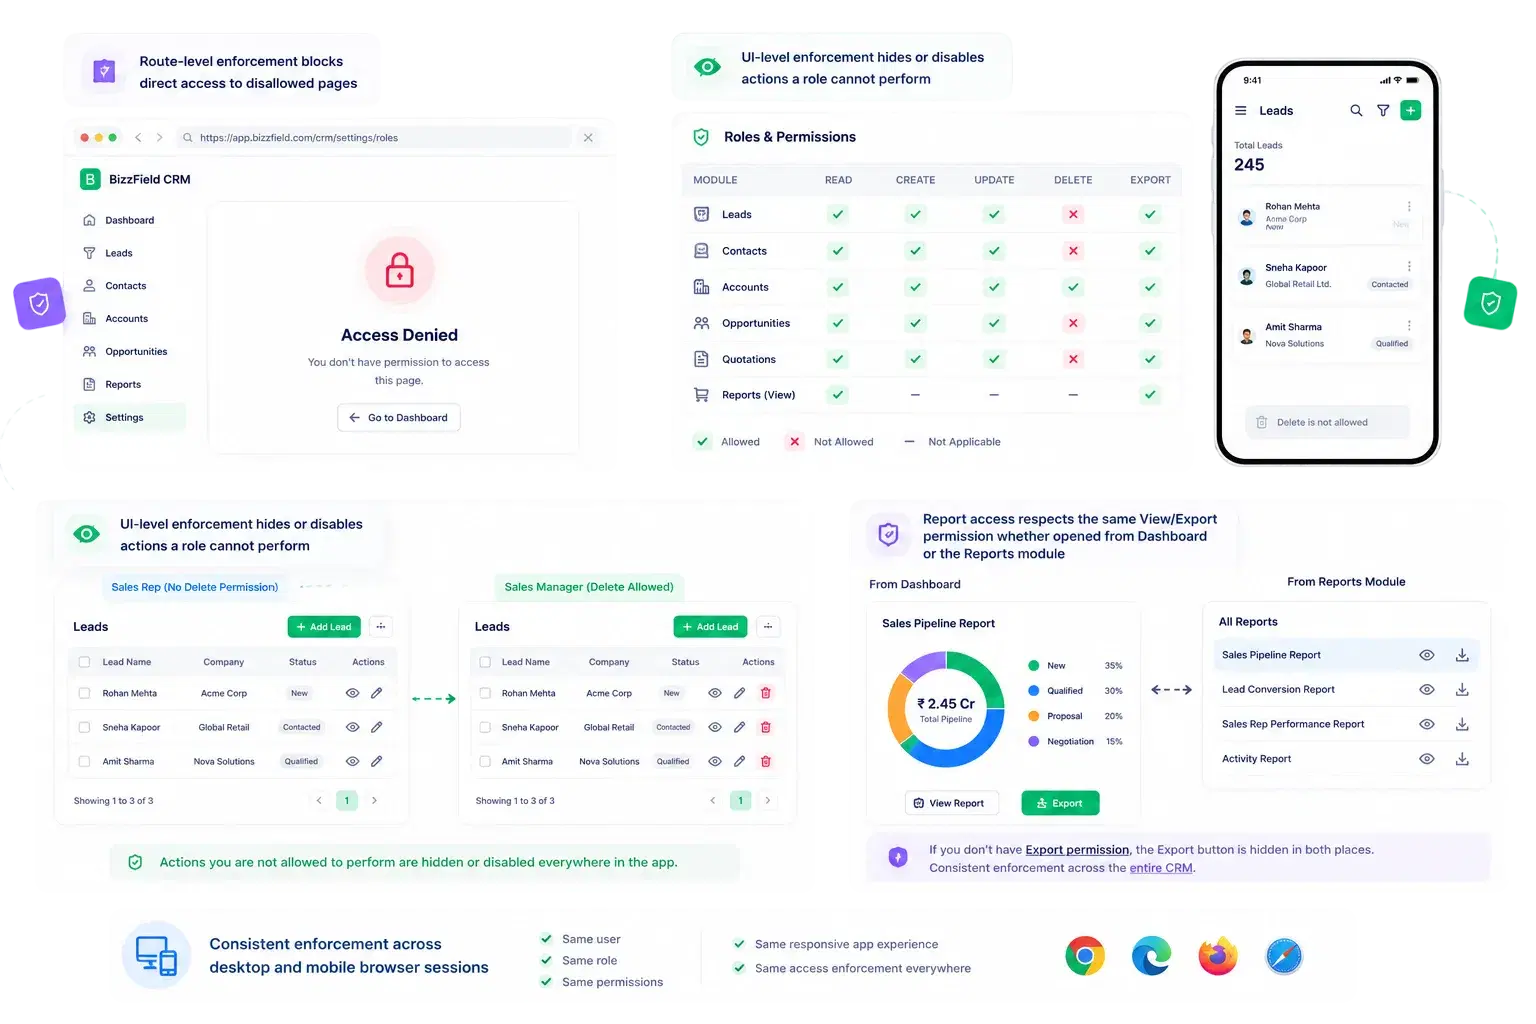
Une application des droits qui tient vraiment

Les permissions ne sont pas qu'un écran de paramètres : elles sont vérifiées à la fois sur les routes et dans l'interface, de sorte que les actions restreintes sont masquées, et pas seulement bloquées après coup.

Route-level enforcement blocks direct access to disallowed pagesUI-level enforcement hides or disables actions a role cannot performConsistent enforcement across desktop and mobile browser sessions since the CRM is the same responsive appReport access respects the same View/Export permission whether opened from Dashboard or the Reports module
04

Distinct de l'accès de modification standard

La conversion est un verrou distinct
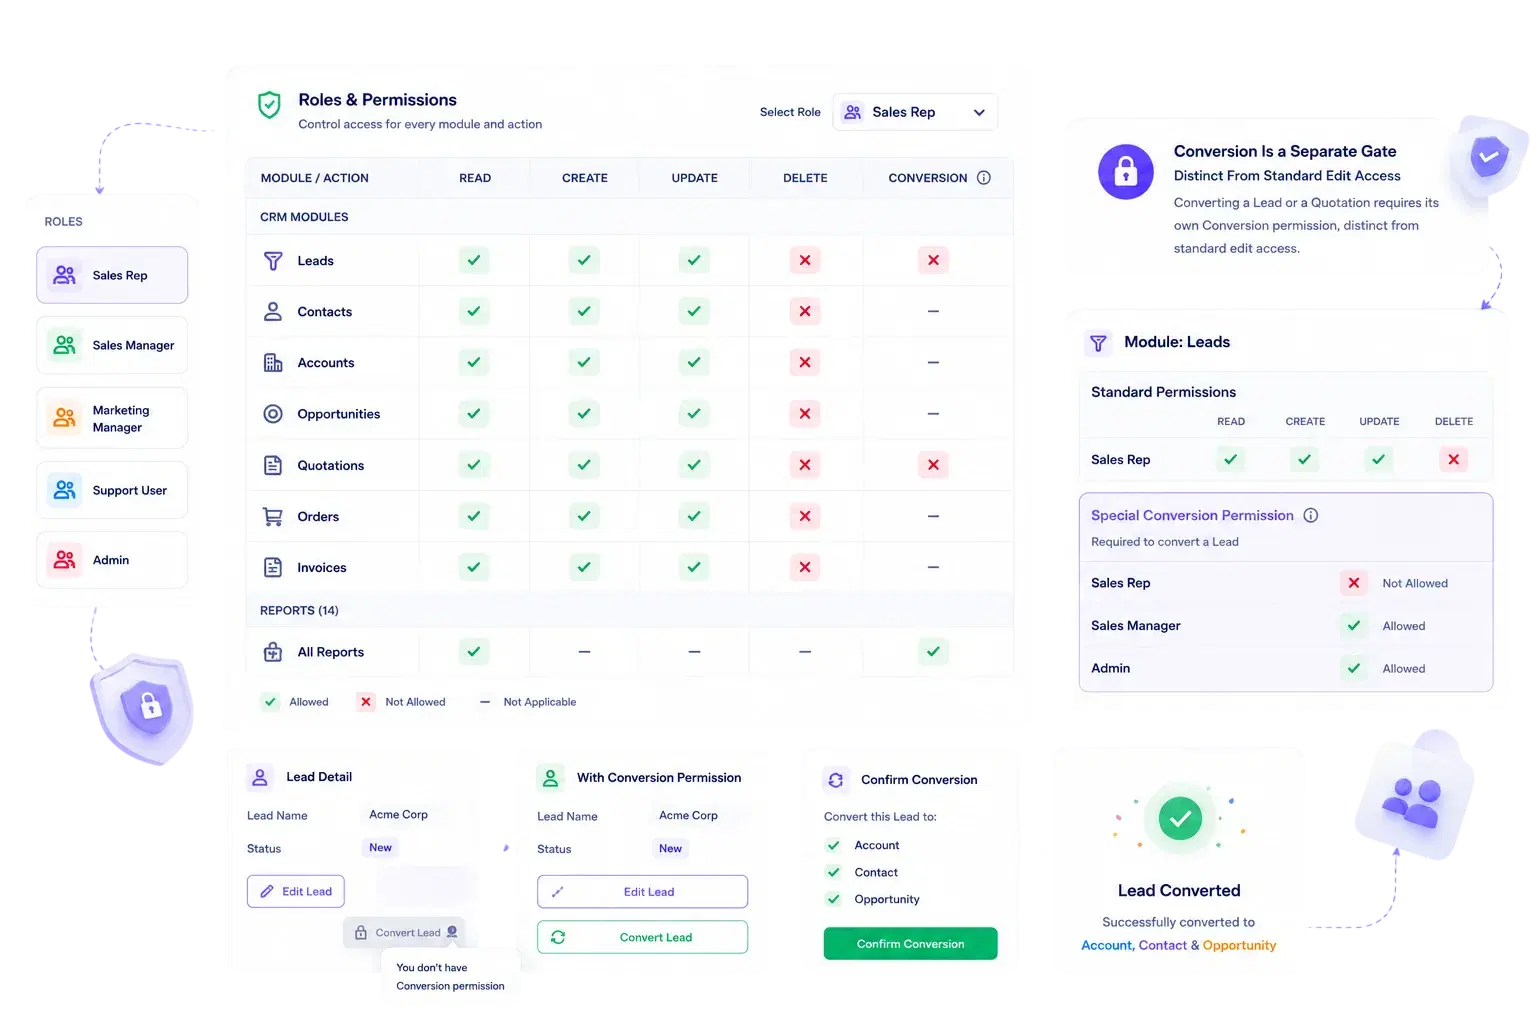
La conversion est un verrou distinct

Convertir un prospect ou un devis exige son propre droit de conversion, distinct de l'accès de modification standard : les droits de modification seuls ne permettent donc pas de convertir une fiche.

Special Conversion permission gating Lead and Quotation conversion actionsSeparate from ordinary Create/Update/Delete rights on the same modulePrevents accidental or unauthorized conversions by users with only edit accessConfigurable independently per role, same as every other permission
POURQUOI BIZZFIELD

Pourquoi les directeurs commerciaux font confiance au modèle d'accès de BizzField

Granulaire par conception, et appliqué partout où cela compte.

Granulaire par conceptionLa lecture, la création, la modification et la suppression se règlent indépendamment par module, sans être regroupées dans un rôle du tout ou rien.
Des rapports verrouillés eux aussiChacun des 14 rapports a son propre droit de consultation et d'export, pour que les chiffres sensibles restent entre les bonnes mains.
La conversion est un verrou distinctConvertir un prospect ou un devis exige son propre droit de conversion, distinct de l'accès de modification standard.
Des modèles qui font gagner du temps de configurationDes modèles Utilisateur et Manager intégrés offrent aux nouveaux comptes des réglages par défaut pertinents dès le premier jour.
Appliqué, pas seulement affichéLes permissions sont vérifiées à la fois au niveau des routes et de l'interface : les actions restreintes sont réellement bloquées, et non masquées par simple convention.
S'adapte à la structure de votre organisationLes permissions s'ajoutent à la visibilité des données tenant compte de la hiérarchie : règles d'accès et lignes hiérarchiques se renforcent mutuellement.
L'ACCÈS EN UN COUP D'ŒIL

À quoi ressemble le contrôle d'accès sur BizzField

Le modèle de permissions dont votre équipe dispose dès l'installation.

14Des rapports avec accès par rôledroits de consultation et d'export indépendants
4Types de permissions par moduleLecture, création, modification, suppression
25Modules CRM couvertsun modèle d'accès unique et cohérent
2Modèles de rôles intégrésUtilisateur et Manager, prêts à être affinés
FAQ

Rôles et permissions — les questions qu'on nous pose

Oui. Chaque rôle dispose d'un accès de lecture / création / modification / suppression indépendant par module, couvrant séparément les modules CRM, les données de référence et les rapports.

Oui. BizzField est livré avec des modèles de rôle Utilisateur et Manager préconfigurés avec des permissions par défaut raisonnables, que vous pouvez ensuite personnaliser.

Non. Chacun des 14 rapports intégrés a sa propre permission indépendante de consultation et d'export : vous pouvez laisser quelqu'un voir un chiffre à l'écran sans lui laisser extraire les données sous-jacentes.

La conversion est un droit distinct des droits de modification ordinaires, qui encadre précisément la conversion d'un prospect ou d'un devis : un utilisateur peut donc avoir un accès en modification à une fiche sans pouvoir la convertir.

Les deux. BizzField applique les droits au niveau des routes, en bloquant l'accès direct aux pages interdites, et au niveau de l'interface, en masquant ou en désactivant les actions qu'un rôle ne peut pas effectuer : la même application des droits vaut sur ordinateur et sur mobile.

Voyez le contrôle d'accès granulaire à l'œuvre

Découvrez comment les permissions de lecture, de création, de modification, de suppression, de conversion et au niveau des rapports s'articulent dans des modèles de rôle intégrés, et comment le contrôle s'applique à chaque écran.